Im Januar 2025 kauft ein kleines italienisches Lead-Generation-Unternehmen über Apollo, eine US-amerikanische Plattform für B2B-Kontaktdaten, 2.500 Kontakte mit Name, E-Mail-Adresse, Telefonnummer und Position. Kostenpunkt: 224 US-Dollar. Die Daten werden für E-Mail-Kampagnen genutzt, wobei die Quelle am Ende jeder Nachricht genannt und eine Abmeldemöglichkeit angeboten wird. Einer der Empfänger reicht Beschwerde bei der italienischen Datenschutzbehörde ein: Bei Apollo hatte er sich nie registriert, und über die Verarbeitung seiner Daten war er nicht informiert worden. Wer muss dafür geradestehen? Naheliegend wäre Apollo, schließlich hatte die Plattform die Daten erhoben und verkauft. Sanktioniert wurde jedoch der Käufer. Wer kauft, trägt die Verantwortung Die Verteidigung klingt zunächst nachvollziehbar: Apollo erklärte, DSGVO-konform zu sein, nahm am EU-US Data Privacy Framework teil und war nach ISO 27001 zertifiziert. Was hätte der Käufer noch tun sollen? Nach Auffassung der italienischen Datenschutzbehörde in ihrem Beschluss vom 14. Mai 2026: einiges. Eine allgemeine Konformitätserklärung beweist für sich genommen wenig. Das Data Privacy Framework betrifft die Übermittlung personenbezogener Daten in die USA, ISO 27001 die Informationssicherheit. Beides sind relevante Aspekte, beantworten aber andere Fragen. Keines von beiden belegt, woher ein bestimmter Kontakt stammt, ob die betroffene Person informiert wurde oder ob die Daten für den vorgesehenen Zweck verwendet werden durften. Entscheidend ist ein anderer Punkt: Der Garante stellt ausdrücklich klar, dass er in diesem Verfahren nicht feststellen konnte, ob Apollo die Daten rechtmäßig erhoben hatte. Das war für die Entscheidung auch nicht erforderlich. Verantworten musste sich das Unternehmen, das die Daten verwendet hatte. Die Geldbuße beträgt 1.500 Euro und wurde …
Lusha, Apollo und die italienische Datenschutzbehörde: Wer Daten kauft, trägt Verantwortung für die gesamte Datenkette
Im Januar 2025 kauft ein kleines italienisches Lead-Generation-Unternehmen über Apollo, eine US-amerikanische Plattform für B2B-Kontaktdaten, 2.500 Kontakte mit Name, E-Mail-Adresse, Telefonnummer und Position. Kostenpunkt: 224 US-Dollar. Die Daten werden für E-Mail-Kampagnen genutzt, wobei die Quelle am Ende jeder Nachricht genannt und eine Abmeldemöglichkeit angeboten wird.
Einer der Empfänger reicht Beschwerde bei der italienischen Datenschutzbehörde ein: Bei Apollo hatte er sich nie registriert, und über die Verarbeitung seiner Daten war er nicht informiert worden.
Wer muss dafür geradestehen? Naheliegend wäre Apollo, schließlich hatte die Plattform die Daten erhoben und verkauft. Sanktioniert wurde jedoch der Käufer.
Wer kauft, trägt die Verantwortung
Die Verteidigung klingt zunächst nachvollziehbar: Apollo erklärte, DSGVO-konform zu sein, nahm am EU-US Data Privacy Framework teil und war nach ISO 27001 zertifiziert. Was hätte der Käufer noch tun sollen?
Nach Auffassung der italienischen Datenschutzbehörde in ihrem Beschluss vom 14. Mai 2026: einiges. Eine allgemeine Konformitätserklärung beweist für sich genommen wenig. Das Data Privacy Framework betrifft die Übermittlung personenbezogener Daten in die USA, ISO 27001 die Informationssicherheit. Beides sind relevante Aspekte, beantworten aber andere Fragen. Keines von beiden belegt, woher ein bestimmter Kontakt stammt, ob die betroffene Person informiert wurde oder ob die Daten für den vorgesehenen Zweck verwendet werden durften.
Entscheidend ist ein anderer Punkt: Der Garante stellt ausdrücklich klar, dass er in diesem Verfahren nicht feststellen konnte, ob Apollo die Daten rechtmäßig erhoben hatte. Das war für die Entscheidung auch nicht erforderlich. Verantworten musste sich das Unternehmen, das die Daten verwendet hatte.
Die Geldbuße beträgt 1.500 Euro und wurde unter Berücksichtigung der geringen Unternehmensgröße festgesetzt. Das klingt zunächst überschaubar. Die eigentlichen Folgen gehen jedoch weiter: Verbot der Verarbeitung dieser Daten, Löschung und Veröffentlichung der Entscheidung auf der Website der Behörde. Die gekaufte Liste kann nicht weiterverwendet werden, die Kampagnen müssen gestoppt werden und der Name des Unternehmens bleibt im veröffentlichten Beschluss auffindbar.
Gleicher Tag, anderer Anbieter
Der Apollo-Fall war kein Einzelfall. Am selben 14. Mai schloss der Garante zwei nahezu identische Verfahren gegen Unternehmen ab, die ihre Kontakte über Lusha bezogen hatten.
Das erste Unternehmen hatte rund 300 Kontakte für E-Mail-Kampagnen gekauft: 4.000 Euro Geldbuße. Das zweite, eine Beratungsgesellschaft mit nur einem Mitarbeiter, hatte über das Lusha-Plugin auf LinkedIn rund 700 Telefonnummern und 400 E-Mail-Adressen erfasst und einen Selbstständigen angerufen, dessen Telefonnummer auf LinkedIn nicht einmal öffentlich sichtbar war: 1.000 Euro Geldbuße. In beiden Fällen kamen Verarbeitungsverbot, Löschung und Veröffentlichung hinzu.
In diesen Entscheidungen erweitert die italienische Datenschutzbehörde den Blick auf das grundsätzliche Problem. Sie verweist auf eine wachsende Zahl von Plattformen, die Kontaktdaten verkaufen, ohne nachvollziehbar zu dokumentieren, wie diese erhoben wurden und auf welcher Grundlage sie weitergegeben werden. Gleichzeitig verlassen sich Käufer auf die Bekanntheit oder den professionellen Auftritt solcher Anbieter. Gerade die Kontrolle der Datenkette wird damit zu einem besonders verwundbaren Punkt im Marketing.
Aus der Behördensprache übersetzt: Die Verantwortung bleibt beim Unternehmen, das die Daten nutzt.
Dann war der Verkäufer an der Reihe
Im Juli stellte der Garante schließlich Lusha Systems selbst die Rechnung: zwei Millionen Euro Geldbuße, Verbot der Verarbeitung personenbezogener Daten von Betroffenen in Italien und Anordnung zur Löschung. Unter den angebotenen Kontaktdaten befanden sich nach Angaben der Behörde auch Daten hochrangiger Vertreter staatlicher Institutionen, der öffentlichen Verwaltung, der Strafverfolgungsbehörden und der Justiz. Eine ziemlich effiziente Methode, um die Aufmerksamkeit der falschen Leute auf sich zu ziehen.
Die Beanstandungen betreffen drei Bereiche. Erstens die Herkunft: Daten wurden unter anderem durch Scraping sozialer Netzwerke und durch den Ankauf bei anderen Data Brokern gesammelt – eine Kette, die sich für nachgelagerte Käufer kaum noch rekonstruieren lässt. Zweitens die Nutzung: Es ging nicht um eine einmalige Datenerhebung, sondern um eine kontinuierliche Aktualisierung von Profilen im Zeitverlauf. Der Garante bezeichnet dies ausdrücklich als Monitoring beziehungsweise Tracking. Drittens die Transparenz: Personen befanden sich in einer Datenbank, ohne davon zu wissen, und erfuhren davon teilweise erst durch Telefonanrufe oder E-Mails. Zu den Beschwerden gehörten auch die beiden Fälle vom Mai.
Der Vollständigkeit halber: Die Entscheidung gegen Lusha ist derzeit ausgesetzt. Am 8. September erließ das Gericht von Rom eine einstweilige Anordnung, während das Widerspruchsverfahren noch läuft. Beim Anbieter ist das letzte Wort daher noch nicht gesprochen. Die Entscheidungen gegen die Käufer vom Mai bleiben davon unberührt.
Öffentlich bedeutet nicht frei verwendbar
2015 habe ich einen Beitrag geschrieben, in dem ich die Position vertreten habe, dass eine von einem Unternehmen veröffentlichte E-Mail-Adresse – selbst wenn sie auf einer Werbetafel an der Autobahn steht – veröffentlicht wurde, um genutzt zu werden: um Informationen anzufragen, aber auch, um dem Unternehmen ein relevantes Angebot zu unterbreiten. Diese Auffassung vertrete ich weiterhin.
Die Mobilnummer eines Selbstständigen, die über ein Plugin aus einem Profil gezogen wird, obwohl er sie dort nicht einmal öffentlich angegeben hat, ist etwas anderes. Ebenso ein fortlaufend aktualisiertes Profil, das eine Person von einer beruflichen Station zur nächsten begleitet.
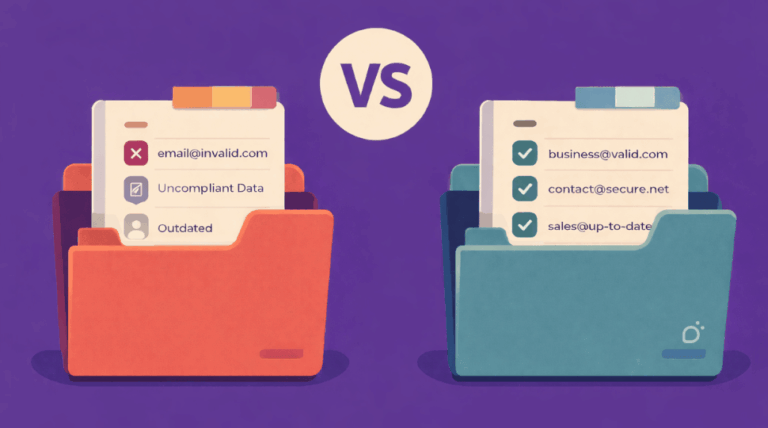
Entscheidend ist, wie die Daten öffentlich geworden sind, wer sie veröffentlicht hat und zu welchem Zweck. Und wenn derjenige, der sie verkauft, diese Fragen nicht beantworten kann, wird das zu einem Problem für den Käufer.
Diese Fragen sollten Sie stellen, bevor Sie bezahlen
Nach der Beanstandung führte der Apollo-Käufer eine Vorabprüfung seiner Anbieter ein: Unternehmenssitz, Vertreter in der Europäischen Union, Datenschutzinformationen und Einwilligungen. Der Fall Lusha ergänzt die Fragen, die noch fehlten: Woher stammen die Daten? Werden Personen im Zeitverlauf verfolgt? Und wie können Betroffene aus dem Datenbestand entfernt werden?
Wir haben uns diese Fragen selbst gestellt. Hier sind unsere Antworten.
Wo hat der Anbieter seinen Sitz?
In Genua. Bancomail SpA ist seit 2001 tätig, unterliegt der DSGVO und unmittelbar der italienischen Datenschutzaufsicht.
Gibt es einen Vertreter in der Europäischen Union?
Das ist nicht erforderlich, da unser Unternehmen seinen Sitz in der Europäischen Union hat. Außerdem haben wir einen Datenschutzbeauftragten bestellt, der unter [email protected] erreichbar ist.
Woher stammen die Daten?
Aus validierten öffentlichen Quellen. Die Herkunftskette wird für jeden Datensatz dokumentiert: Quelle, Erhebungsdatum, erteilte Datenschutzinformation und erfolgte Weitergaben. Die Grundsätze, nach denen Bancomail mit Herkunft und Verarbeitung der Daten umgeht, sind in unserer Database Policy dokumentiert.
Werden die Daten im Zeitverlauf verfolgt?
Wir überprüfen sie zyklisch: Wir kontrollieren, ob ein E-Mail-Postfach existiert und aktiv ist – nicht, wo eine bestimmte Person gerade arbeitet. Das ist der Unterschied zwischen der Pflege eines Datensatzes und der fortlaufenden Beobachtung einer Person.
Wurden die betroffenen Personen informiert?
Ja. Wir stellen den in unserer Datenbank enthaltenen Kontakten die erforderlichen Datenschutzinformationen zur Verfügung und dokumentieren diesen Vorgang.
Wie können Personen den Datenbestand verlassen?
Über unser internes Widerspruchsregister. Wer die Entfernung seiner Daten verlangt, wird entfernt und bei einer späteren Aktualisierung nicht erneut aufgenommen.
Und was ist mit der Einwilligung?
Wir gewährleisten die rechtmäßige Erhebung und Weitergabe bis zur Übergabe der Daten. Wie und über welchen Kanal die Daten anschließend genutzt werden, entscheidet der Empfänger als eigener Verantwortlicher. Die jeweiligen Regeln für die verschiedenen Kommunikationskanäle erläutern wir auf unserer Seite zu den Permission-Marketing-Regeln.
Das gilt für jeden Anbieter, uns eingeschlossen: Wenn die Antwort lediglich ein Siegel mit der Aufschrift „DSGVO-konform“ ist, ist das wenig. Wenn die Antwort aus nachvollziehbarer Dokumentation besteht, lässt sich damit arbeiten.
Unternehmen und Selbstständige: der Unterschied
Unsere Datenbank besteht überwiegend aus Unternehmensdaten, enthält jedoch auch Kontaktdaten, die natürlichen Personen zugeordnet werden können – auch in ihrer beruflichen Funktion, etwa Ärzten oder Selbstständigen. Für sie gilt dieselbe Datenkette: validierte öffentliche Quelle, dokumentierte Herkunft, erteilte Datenschutzinformation und internes Widerspruchsregister. Keine Profile, die durch die Verknüpfung sozialer Netzwerke mit anderen Data Brokern aufgebaut werden, und keine beruflichen Laufbahnen, die über Jahre hinweg verfolgt werden.
Wer solche Daten bei uns erwirbt, erhält von uns Hinweise für einen korrekten Start: mit der nach Artikel 14 DSGVO erforderlichen Information, die vor jeder werblichen Ansprache erfolgt, Bancomail als Datenquelle nennt und dem Empfänger die Möglichkeit gibt zu entscheiden, ob er im Verteiler bleiben, festlegen möchte, zu welchen Themen er kontaktiert werden darf, oder vollständig widersprechen möchte. Erst vorstellen, dann verkaufen. Das funktioniert besser als jede noch so aufmerksamkeitsstarke Betreffzeile.
Wenn wir eine Datenbank übergeben, erfolgt die Übertragung endgültig: Der Kunde wird für die weitere Verarbeitung zum Verantwortlichen und nennt Bancomail in seiner eigenen Datenschutzinformation als Quelle. Unser Name erscheint damit in der Information, die die Personen erhalten, auf die sich diese Daten beziehen. Das ist das Gegenteil einer Datenbank, von deren Existenz Betroffene erst erfahren, wenn das Telefon klingelt.
Die weiteren Grundsätze haben wir in unseren Seiten zur DSGVO-Konformität und in der Database Policy dokumentiert.
Ein bekannter Anbieter ist kein Schutzschild. Eine dokumentierte Datenkette ist der Ausgangspunkt.
Sources
- Italian Data Protection Authority, Decision No. 351 of 14 May 2026, web doc. No. 10263918
- Italian Data Protection Authority, Decision No. 349 of 14 May 2026, web doc. No. 10262105
- Italian Data Protection Authority, Decision No. 350 of 14 May 2026, web doc. No. 10262367
- Italian Data Protection Authority, press release on Lusha Systems Inc. – English version available, web doc. No. 10275230