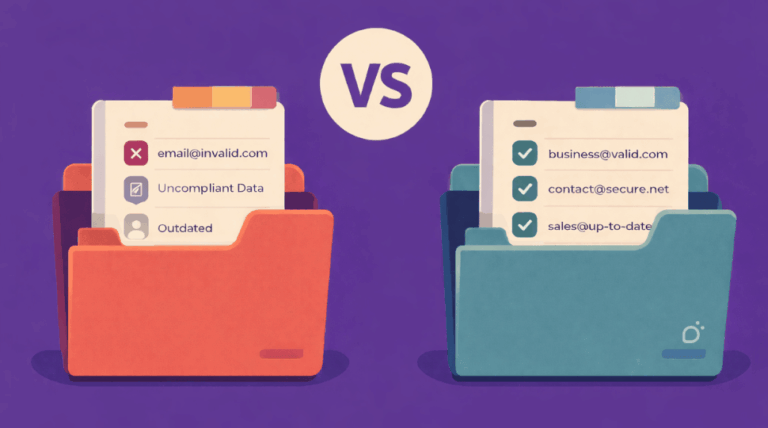
En 2026, l’autorité italienne a sanctionné des entreprises utilisant des contacts achetés auprès de Lusha et Apollo. En B2B, l’acheteur doit vérifier la provenance et la licéité des données. Bancomail documente chaque source et collecte pour garantir une chaîne vérifiable avant l’achat.
Lusha, Apollo et l’autorité italienne de protection des données : les acheteurs sont responsables de la chaîne d’approvisionnement
En janvier 2025, une petite entreprise de lead generation achète sur Apollo, plateforme américaine de contacts B2B, 2 500 contacts comprenant nom, adresse email, numéro de téléphone et fonction. Elle paie 224 dollars. Elle les utilise pour des campagnes email, en indiquant la source au bas de chaque message et en offrant la possibilité de se désinscrire.
L’un des destinataires dépose une réclamation auprès du Garante italien : il ne s’était jamais inscrit sur Apollo et personne ne l’avait informé.
Qui paie ? On pourrait penser qu’il s’agit d’Apollo, puisque c’est la plateforme qui a collecté et vendu les données. Pourtant, l’autorité italienne de protection des données a sanctionné l’acheteur.
C’est l’acheteur qui paie
La défense est celle que beaucoup d’entreprises pourraient invoquer : Apollo déclarait être conforme au RGPD, adhérait au Data Privacy Framework entre l’Union européenne et les États-Unis et disposait de la certification ISO 27001. Que pouvait faire l’acheteur de plus ?
Beaucoup de choses, selon la décision du 14 mai 2026. Une déclaration générale de conformité ne prouve rien à elle seule. Le Data Privacy Framework concerne le transfert de données vers les États-Unis ; la norme ISO 27001 concerne la sécurité de l’information. Ce sont des éléments importants, mais ils répondent à d’autres questions. Aucun des deux n’indique d’où provient un contact, si la personne concernée a été informée ou si les données pouvaient être utilisées à cette fin.
Un autre passage mérite l’attention : le Garante précise qu’il ne pouvait pas déterminer, dans le cadre de cette procédure, si Apollo avait collecté les données de manière licite. Ce n’était pas nécessaire : c’est l’entreprise qui les avait utilisées qui devait répondre de son propre traitement.
L’amende s’élève à 1 500 euros, un montant calibré en fonction de la taille de l’entreprise individuelle concernée. Cela peut sembler peu, mais le véritable coût est ailleurs : interdiction de traiter les données concernées, suppression de celles-ci et publication de la décision sur le site de l’Autorité. La liste achetée devient inutilisable, les campagnes s’arrêtent et le nom de l’entreprise reste associé publiquement à la décision.
Même jour, autre fournisseur
Le cas Apollo n’était pas isolé. Le même 14 mai, l’autorité italienne de protection des données clôt deux autres procédures très similaires contre deux entreprises qui avaient obtenu leurs contacts auprès de Lusha.
La première avait acheté environ 300 contacts pour des campagnes email : 4 000 euros d’amende. La seconde, une société de conseil ne comptant qu’un seul salarié, avait collecté 700 numéros de téléphone et 400 adresses email à l’aide du plugin Lusha sur LinkedIn. Elle avait notamment appelé un professionnel dont le numéro de téléphone n’était même pas public sur LinkedIn : 1 000 euros. Dans les deux cas, les mesures comprennent également l’interdiction de certains traitements, la suppression des données concernées et la publication de la décision.
Dans ces décisions, l’autorité italienne de protection des données élargit son analyse. Il relève l’augmentation du nombre de plateformes qui commercialisent des contacts sans documenter suffisamment la manière dont ils ont été collectés ni le fondement permettant leur cession, ainsi que celle d’acheteurs qui se fient à leur notoriété ou à leur apparence professionnelle. Le contrôle de la chaîne de provenance des données devient ainsi l’un des points les plus sensibles du marketing.
Traduit du langage de l’Autorité : c’est aussi à vous d’en répondre.
Puis ce fut au tour du vendeur
En juillet, l’autorité italienne de protection des données présente directement l’addition à Lusha Systems : deux millions d’euros, interdiction de traiter les données des personnes concernées en Italie et ordre de suppression. Selon l’Autorité, parmi les coordonnées commercialisées figuraient également celles de responsables institutionnels, de membres de l’administration publique, des forces de l’ordre et de la magistrature. Une manière particulièrement efficace d’attirer l’attention des mauvaises personnes, version enterprise.
Les griefs portent sur trois aspects. La provenance : des données collectées notamment par scraping des réseaux sociaux et par achat auprès d’autres data brokers, créant une chaîne qu’il devient difficile de reconstruire en aval. L’utilisation : non pas une collecte ponctuelle, mais une mise à jour constante des profils au fil du temps, que l’autorité italienne de protection des données qualifie de suivi. La transparence : des personnes intégrées à une base de données sans le savoir et qui ne l’ont découvert qu’en recevant des appels et des emails. Parmi les signalements figuraient également les deux affaires du mois de mai.
Par souci de précision : la décision visant Lusha est actuellement suspendue. Le 8 septembre, le Tribunal de Rome a rendu une ordonnance provisoire et la procédure d’opposition est toujours en cours. Concernant le vendeur, l’affaire n’est donc pas définitivement tranchée. Les décisions de mai visant les acheteurs restent, quant à elles, en vigueur.
Public ne signifie pas librement utilisable
En 2015, j’ai écrit un article pour défendre l’idée qu’une adresse email qu’une entreprise rend publique, même sur un panneau au bord d’une autoroute, est publiée pour être utilisée : pour demander des informations, mais aussi pour lui proposer quelque chose de pertinent. Je le pense toujours.
Le numéro de téléphone portable d’un professionnel récupéré par un plugin depuis un profil où il ne l’avait même pas rendu public, c’est autre chose. Tout comme un profil continuellement mis à jour qui suit une personne d’un emploi à l’autre.
Ce qui compte, c’est comment la donnée est devenue publique, qui l’a publiée et dans quel but. Et si celui qui vous la vend n’est pas capable de vous l’expliquer, le problème devient aussi le vôtre.
Les questions à poser avant de payer
Après la procédure, l’acheteur des données Apollo a introduit une vérification préalable de ses fournisseurs : siège, représentant dans l’Union européenne, informations fournies aux personnes concernées, consentements. L’affaire Lusha ajoute les questions qui manquaient : d’où viennent les données, font-elles l’objet d’un suivi dans le temps et comment une personne peut-elle sortir de la base lorsqu’elle ne souhaite plus y figurer ?
Nous nous sommes posé ces questions. Voici nos réponses.
Où le fournisseur est-il établi ?
À Gênes, en Italie. Bancomail SpA opère depuis 2001, est directement soumise au RGPD et relève de l’autorité de contrôle italienne compétente, sans intermédiaire.
Existe-t-il un représentant dans l’Union européenne ?
Ce n’est pas nécessaire : notre siège se trouve dans l’Union européenne. Nous avons également désigné un DPO, joignable à l’adresse [email protected].
D’où viennent les données ?
Elles proviennent de sources publiques validées, avec une chaîne de provenance documentée pour chaque enregistrement : source, date de collecte, information fournie à la personne concernée et cessions effectuées.
Les données font-elles l’objet d’un suivi dans le temps ?
Nous les vérifions périodiquement : nous contrôlons qu’une adresse email existe et reste active, nous ne suivons pas le parcours professionnel d’une personne. C’est la différence entre maintenir une donnée à jour et suivre un individu.
Les personnes concernées ont-elles été informées ?
Oui. Nous fournissons l’information requise aux contacts figurant dans notre base de données et nous en conservons la traçabilité.
Comment une personne peut-elle sortir de la base ?
Grâce à notre registre interne d’opposition : lorsqu’une personne demande à être retirée, elle est supprimée et n’est pas réintégrée lors d’une mise à jour ultérieure.
Et le consentement ?
Nous garantissons les conditions de collecte et de cession jusqu’à la livraison. La manière dont la donnée sera ensuite utilisée et le canal choisi relèvent de la responsabilité de celui qui la reçoit, comme pour tout responsable de traitement. Les règles applicables selon les différents canaux sont détaillées dans notre page Permission Marketing.
Cela vaut pour tous les fournisseurs, nous compris : si la seule réponse est un badge « conforme au RGPD », c’est peu. Si elle prend la forme d’une documentation vérifiable, alors il devient possible d’évaluer réellement la chaîne.
Entreprises et professionnels : la différence
Notre base de données est principalement composée d’entreprises, mais elle contient également des contacts pouvant être rattachés à des personnes physiques dans le cadre de leur activité professionnelle, notamment des médecins et des professions libérales. Pour eux, la chaîne reste la même : source publique validée, provenance documentée, information fournie et registre d’opposition. Aucun profil n’est construit en croisant les réseaux sociaux avec d’autres data brokers, et aucune carrière professionnelle n’est suivie dans le temps.
Nous expliquons aux acheteurs comment démarrer correctement : avec l’information due au titre de l’article 14 du RGPD, transmise avant toute communication promotionnelle, qui indique Bancomail comme source et permet au destinataire de choisir s’il souhaite rester dans la base, préciser les finalités pour lesquelles il accepte d’être contacté ou en sortir. Se présenter avant de vendre. Cela fonctionne mieux que n’importe quel objet d’email accrocheur.
Lorsque nous cédons une base de données, la cession est définitive : le client devient responsable du traitement et indique Bancomail comme source dans sa propre information aux personnes concernées. Notre nom apparaît donc dans les messages adressés aux personnes auxquelles ces données se rapportent. C’est l’opposé d’une base de données dont les personnes découvrent l’existence lorsque leur téléphone sonne.
Nous avons formalisé le reste dans nos pages Conformité RGPD et Database Policy.
La notoriété d’un fournisseur n’est pas un bouclier. Une chaîne de données documentée est le point de départ.
Sources
- Autorité italienne de protection des données, décision n° 351 du 14 mai 2026, doc. web n° 10263918 – texte officiel en italien. Garante Privacy
- Autorité italienne de protection des données, décision n° 349 du 14 mai 2026, doc. web n° 10262105 – texte officiel en italien. Garante Privacy
- Autorité italienne de protection des données, décision n° 350 du 14 mai 2026, doc. web n° 10262367 – texte officiel en italien. Garante Privacy
- Autorité italienne de protection des données, communiqué de presse sur Lusha Systems Inc., doc. web n° 10275230 – version italienne et anglaise officielle. La page contient explicitement une English Version du communiqué.
Andrea Mazzeo
PDG de Bancomail SpA – Il débute sa carrière dans des postes commerciaux dans les secteurs de l’automobile et des logiciels de gestion, avant de devenir directeur commercial chez Whitesun Spa, où il supervise l’expansion d’un réseau national de franchises de centres esthétiques. Convaincu de l’importance de la formation technique dans la vente, il se passionne pour la programmation et se spécialise dans l’ingénierie des bases de données. En 2001, il fonde Neosoft et, grâce à la combinaison de ses compétences techniques et commerciales, développe le premier prototype européen de commerce électronique dédié aux données B2B, sous la marque Bancomail. En 2021, il transforme Bancomail en société par actions.